选服务不是看价格,也不是看功能清单有多长,而是看六条标准——每条要么能在接入之前验证,要么不能。如果一条标准无法验证,那本身就是答案。
常见的错是盯着请求上限,以为它描述了容量。它不描述:短链服务通常有两个互不相干的上限,真正卡住你的,往往是你没想到的那一个。
下面按标准逐条讲:该看什么、Bitly 文档里写了什么、我们的数字是多少。
标准一:请求上限必须是个数字
有用的文档这样写:「每分钟 35 个请求,每小时 2000 个」。没用的文档这样写:「上限取决于套餐,请在账号设置中查看」。
区别不在措辞,而在于你能不能提前把容量算出来。如果链接是由用户动作触发创建的,你需要知道多少并发用户才会顶到天花板。没有公开数字,这件事只能在真实流量上试出来。
Bitly 文档里写的是这些:同一个 IP 地址最多五个并发连接;每分钟上限等于每小时上限的十分之一;/v4/shorten 举的例子是每小时 1000 次调用。按套餐的确切数值不在那一页上——文档让你去账号设置里看。
同 IP 五个并发连接这条,比看起来重要。如果你的应用跑在单一出口地址后面——容器化基础设施里通常就是这样——那么客户端的并发度就被卡在五,无论卖给你每小时多少请求。
标准二:限的是请求,还是链接
这就是那第二个上限,而让工作停下来的通常正是它。
在 Bitly 的套餐表里,这两个数字分在不同板块,得你自己去对。免费套餐上是:每月 1000 次 API 请求——和每月 5 条短链接。请求配额是装饰性的:你可以调一千次 API,照样创建不出第六条链接。
所以对任何服务要问的第一个问题是:算的是调用次数,还是创建出的链接?如果两样都算,在你的负载形态下哪一样先见底。
标准三:配额用尽时会发生什么
上限不只是一个数字,还是一种行为。接入前先弄清:
- 返回什么状态码。 预期是
429,但要紧的是服务有没有把每分钟上限和每月配额区分开:这是两种不同的故障,处理方式也不同; - 响应里带不带剩余量。 如果服务返回剩余量,你可以提前降速。不返回,你就只能在被拒绝那一刻才知道出了问题;
- 批量调用怎么计数。 最常见的坑。如果一个方法一次请求创建 100 条链接,它扣一个单位还是一百个?我们扣一百:100 条链接的批次消耗 100 个单位,否则批量方法就成了绕开频率限制的办法。去核实候选服务怎么处理这点,否则你的容量估算会差出一百倍。
标准四:认证方式
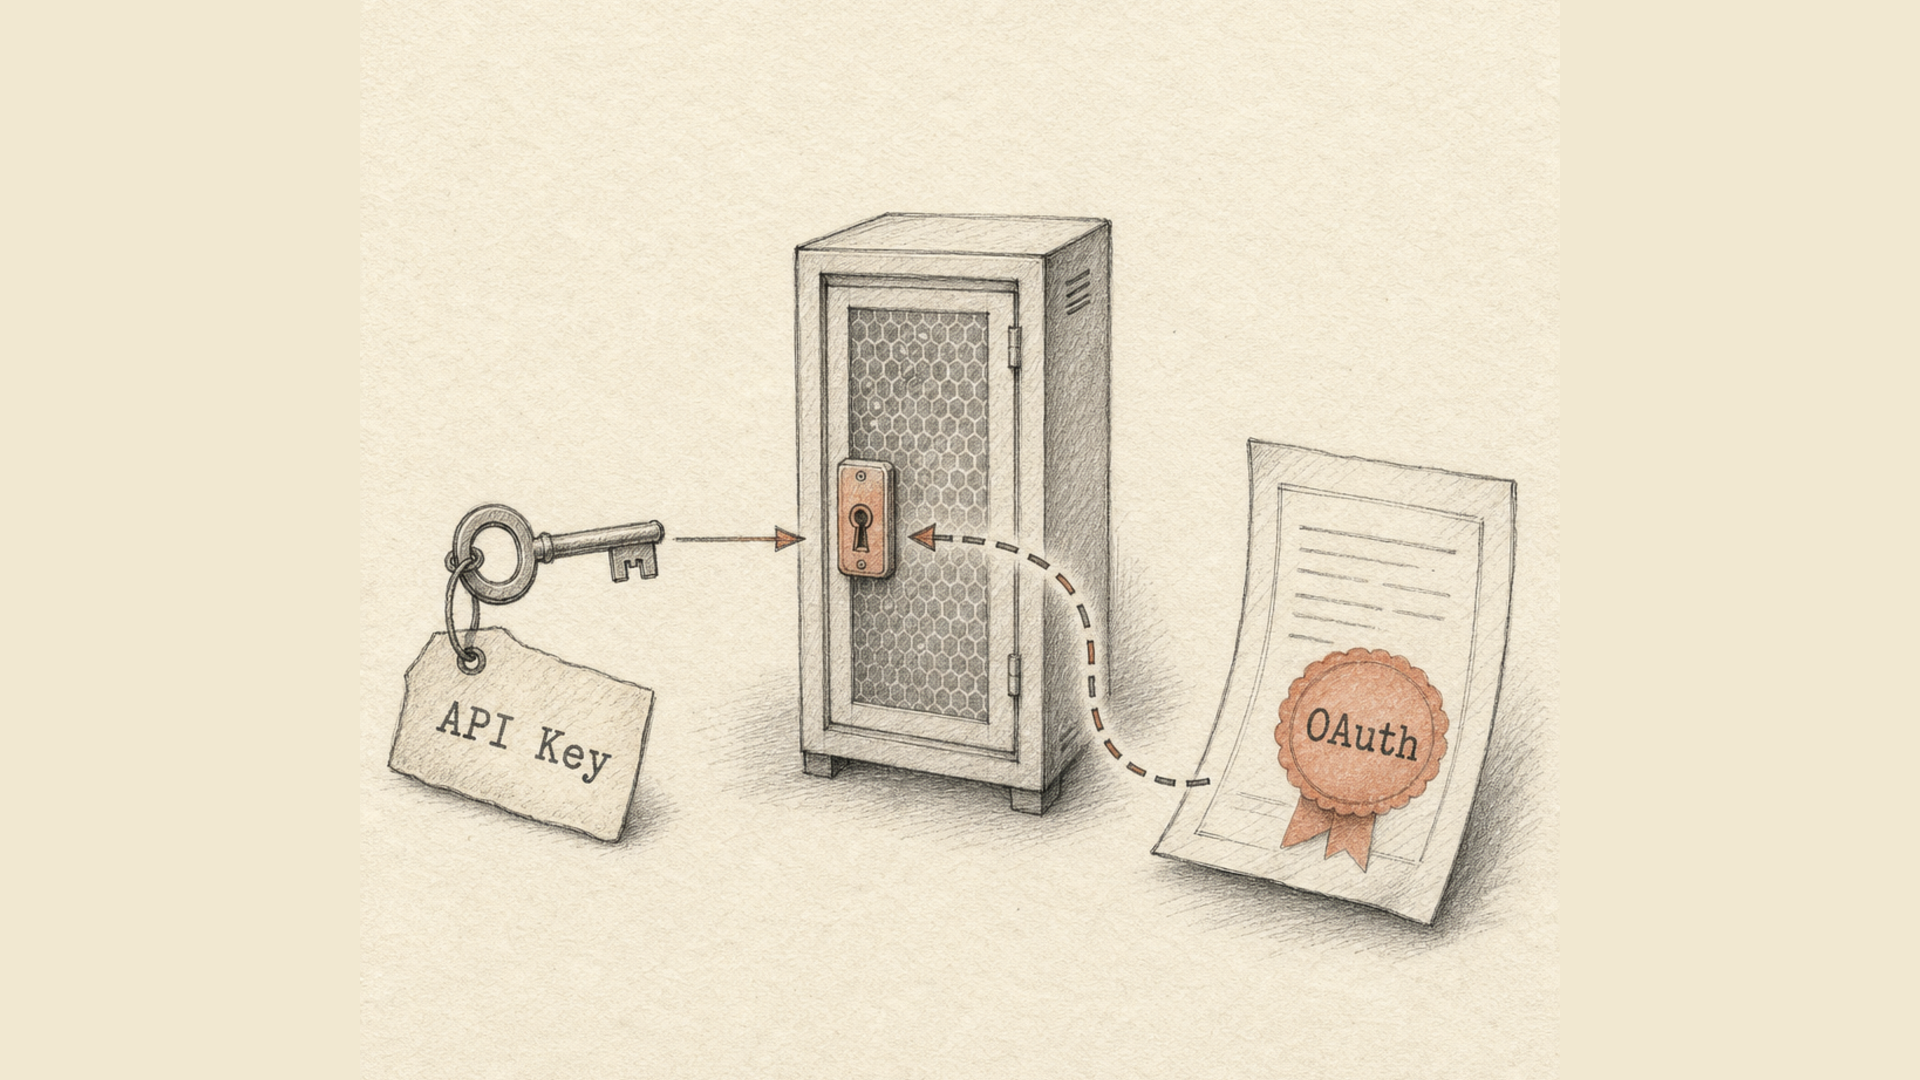
规则很简单:没有第三方时,密钥就够了,OAuth 只会增加工作量而不增加安全性。 你的服务器用自己的账号调 API——这是请求头里的密钥。别人的应用以你的用户的名义调用——这才是 OAuth。
在候选服务的文档里要找这些:
- 密钥怎么传。 放请求头,可以。放查询串参数,不行:地址会沉淀在 Web 服务器日志、
Referer头和浏览器历史里; - 能不能只吊销一把而不影响其余。 每个集成一把独立密钥,意味着泄露的那把可以单独吊销,不必停掉全部;
- 如果有 OAuth,它的方案有多新。
最后一条值得展开。2025 年 1 月,IETF 发布了 RFC 9700,即 OAuth 2.0 安全实践的现行汇总。该文档正式废弃了 implicit grant 和 resource owner password credentials,也就是应用直接向用户索要账号密码的那种流程。
而 Bitly 的认证页面至今仍把 Resource Owner Credentials Grant 列为受支持的方式,同时还有通过 POST /oauth/access_token 用账号密码换取令牌,以及面向命令行应用的 HTTP Basic。这本身不是漏洞,但它说明文档落在了现行实践版本的后面。
标准五:响应速度,以及为什么别人的数字不可信
两个完全不同的量常被混为一谈。跳转延迟是点了短链接的人要等多久。API 延迟是你的代码创建链接时要等多久。前者影响转化,后者决定你能不能装进自己处理器的超时时间里。
营销材料里的数字在这件事上不值一信:它们不是从你的地区测的,不是在你的量级上测的,也不是在你的套餐上测的。这件事十分钟就能测,而且只能你自己测:
- 向两三个候选服务申请试用密钥。
- 顺序创建一百条链接,记录每个请求的耗时。
- 看第 95 和第 99 百分位,不要看平均值。平均值恰好把压垮你处理器的那些情况藏起来了。
- 从你生产环境所在的地区再跑一遍,而不是在笔记本上跑。
- 单独测跳转延迟——它和 API 响应没有关系。
如果一家候选服务不跟销售通话就不给试用,那也是一个测量结果。
标准六:能被验证的文档
| 迹象 | 说明什么 |
|---|---|
| 机器可读的 OpenAPI 规范 | 可以生成客户端,不必手写包装层 |
| 写了错误码,而不只有成功响应 | 失败可以在发生之前就处理掉 |
| 描述了触及上限时的行为 | 容量能在上线前算出来 |
| 示例带真实的响应字段 | 不必靠试错去摸清格式 |
| 规范与代码一致 | 最重要,也最稀少 |
最后一条从外部五分钟就能验:从文档里挑三四个接口,不带密钥去调。返回 401 说明路由存在并要求授权。返回 404 说明文档描述的东西并不存在。
数字对照
Bitly 的数据取自其价格页面,时点为 2026 年 10 月;价格和上限会变,决定之前请核对当前页面。我们的数据取自服务代码。
| Bitly Free | Bitly Growth | Bitly Premium | Lix.li Free | Lix.li Pro | Lix.li Premium | |
|---|---|---|---|---|---|---|
| 年付时的月价 | $0 | $29 | $199 | $0 | $5 | $13 |
| 每月链接数 | 5 | 500 | 3000 | 250 | 不限 | 不限 |
| 其中通过 API | — | — | — | 150 | 500 | 不限 |
| 每月 API 调用数 | 1000 | 25000 | 50000 | 不设上限 | 不设上限 | 不设上限 |
| 每分钟请求数 | 未公开 | 未公开 | 未公开 | 15 | 35 | 60 |
| Webhook | — | — | — | — | — | 有 |
| 分析数据保留 | — | 120 天 | 1 年 | 30 天 | 365 天 | 3 年 |
| 批量上传 | — | 100 条/文件 | 3000 条/文件 | — | 100 条/月 | 不限,每天 30000 |
这张表里有三处值得细读。
两家限制的轴不一样。 Bitly 限每月调用数,我们限每分钟和每小时的频率。抽象地说谁也不比谁好,这是两种不同的机制:月度配额用完就要等到下月一号,每分钟上限过一分钟就自己恢复。后者适合有尖峰的负载,前者适合平稳的背景流量。
Bitly 的 Webhook 只在 Enterprise 上,也就是要询价。连每月 199 美元那档都不包含。如果你的应用需要点击事件,那就是跟销售谈的事了。
我们这边的实话。 我们的 Webhook 也不是所有套餐都有——只有 Premium。免费套餐没有文件批量上传。免费套餐的分析保留是 30 天,不是一年。
Lix.li 具体给什么
上限是公开的,并与套餐绑定: 免费套餐每分钟 15 个请求、每小时 600 个;Pro 是 35 和 2000;Premium 是 60 和 3600。通过 API 创建链接:免费套餐每月 150 条,Pro 500 条,Premium 不限。
定制上限可按需申请。 这不是营销上的含糊话,而是一套单独的机制:某个客户的上限独立于套餐存储,带有自己的生效期,并且在套餐上限之前被检查。如果你的负载形态装不进标准档位——比如一次性迁移一百万条链接,或者按计划反复出现的尖峰——写信给我们,我们会按你的情况把天花板抬上去,而不是把你推到一个在本月其余二十九天里你并不需要的套餐上。
认证是 X-Api-Key 请求头里的密钥。密钥在后台创建和吊销,每把各有自己的上限,校验按哈希进行。没有 OAuth,这是有意为之:使用场景都在服务端,其中不会出现需要用户点头同意的第三方。
文档是 OpenAPI 3.1 规范加一个交互页面。接口覆盖链接、分组、A/B 测试和转化。响应码在 API 文档里,围绕它的服务能力在短链接 API 页面上。
一个晚上怎么定下来
从后端创建链接,没有第三方应用
    → 请求头里放密钥,不需要 OAuth

由用户动作触发创建链接
    → 用峰值而不是均值去衡量每分钟上限

要上传目录和导出文件
    → 找批量方法,并问清它怎么扣配额

需要点击事件
    → 看 Webhook 在哪一档,以及那一档是不是 Enterprise

负载形态装不进价格档位
    → 在为高档付钱之前,先问问定制上限

服务不以数字公布上限
    → 就当没人给你承诺过上限
接入阶段有两篇可读:什么是 webhook,如果你更愿意接收事件而不是轮询统计;以及301、302、307、308 跳转与请求方法的拆解,它讲清了为什么 301 会把 POST 变成 GET,以及这件事如何破坏回传接收。如果链接是从导出文件里成批来的,可以看批量短链接。
最后一点。唯一无法靠文档验证的标准,是量涨上来之后会怎样。所以申请个试用密钥、从自己的环境里打一两百个请求,这件事值得花一个晚上——花在服务进入架构图之前,而不是之后。