Um serviço se escolhe não pelo preço nem pelo tamanho da lista de funções, mas por seis critérios — e cada um deles ou pode ser verificado antes de integrar, ou não pode. Se um critério não pode ser verificado, isso já é a resposta.
O erro comum é olhar o limite de requisições e supor que ele descreve a capacidade. Não descreve: encurtadores costumam ter dois limites independentes, e quem te para é justamente aquele em que você não pensou.
Abaixo, por critério: o que olhar, o que a Bitly documenta e quais são os nossos números.
Critério 1. O limite de requisições tem de ser um número
Documentação útil diz: «35 requisições por minuto, 2000 por hora». Documentação inútil diz: «os limites dependem do plano, confira nas configurações da sua conta».
A diferença não está na redação, mas em você poder calcular a capacidade antecipadamente. Se os links são criados por uma ação do usuário, você precisa saber com quantos usuários simultâneos vai bater no teto. Sem um número público, isso se descobre com tráfego real.
É isto que a Bitly documenta: no máximo cinco conexões simultâneas a partir de um mesmo endereço IP; o limite por minuto equivale a um décimo do limite por hora; para /v4/shorten é dado como exemplo 1000 chamadas por hora. Os valores exatos por plano não estão nessa página — a documentação manda você às configurações da conta.
Esse limite de cinco conexões por IP importa mais do que parece. Se a sua aplicação vive atrás de um único endereço de saída — e em infraestrutura de contêineres normalmente é assim —, o paralelismo do seu cliente está travado em cinco, por mais requisições por hora que tenham vendido a você.
Critério 2. O que está limitado: requisições ou links
Este é o segundo limite, e geralmente é ele que interrompe o trabalho.
Na tabela de planos da Bitly esses dois números ficam em seções diferentes, e cabe a você cruzá-los. No plano gratuito: 1000 requisições à API por mês — e 5 links curtos por mês. A cota de requisições é decorativa: você pode chamar a API mil vezes e continuar sem conseguir criar o sexto link.
Então a primeira pergunta a qualquer serviço é: o que está sendo contado, as chamadas ou os links criados? E se os dois são contados, qual deles acaba primeiro no seu perfil de carga.
Critério 3. O que acontece quando o limite acaba
Um limite não é só um número, é também um comportamento. Esclareça antes de integrar:
- qual código retorna. Espera-se
429, mas importa se o serviço distingue o limite por minuto da cota mensal: são falhas diferentes com soluções diferentes; - se a resposta traz o saldo restante. Se o serviço devolve o que resta, você pode desacelerar antecipadamente. Se não, só descobre o problema quando é recusado;
- como as chamadas em lote são contadas. A armadilha mais frequente. Se um método cria 100 links numa requisição, ele gasta uma unidade de limite ou cem? O nosso gasta cem: um lote de 100 links consome 100 unidades, porque do contrário o método em lote seria um jeito de driblar o limite de frequência. Verifique como o candidato faz isso, ou seu cálculo de capacidade estará errado por um fator de cem.
Critério 4. O método de autenticação
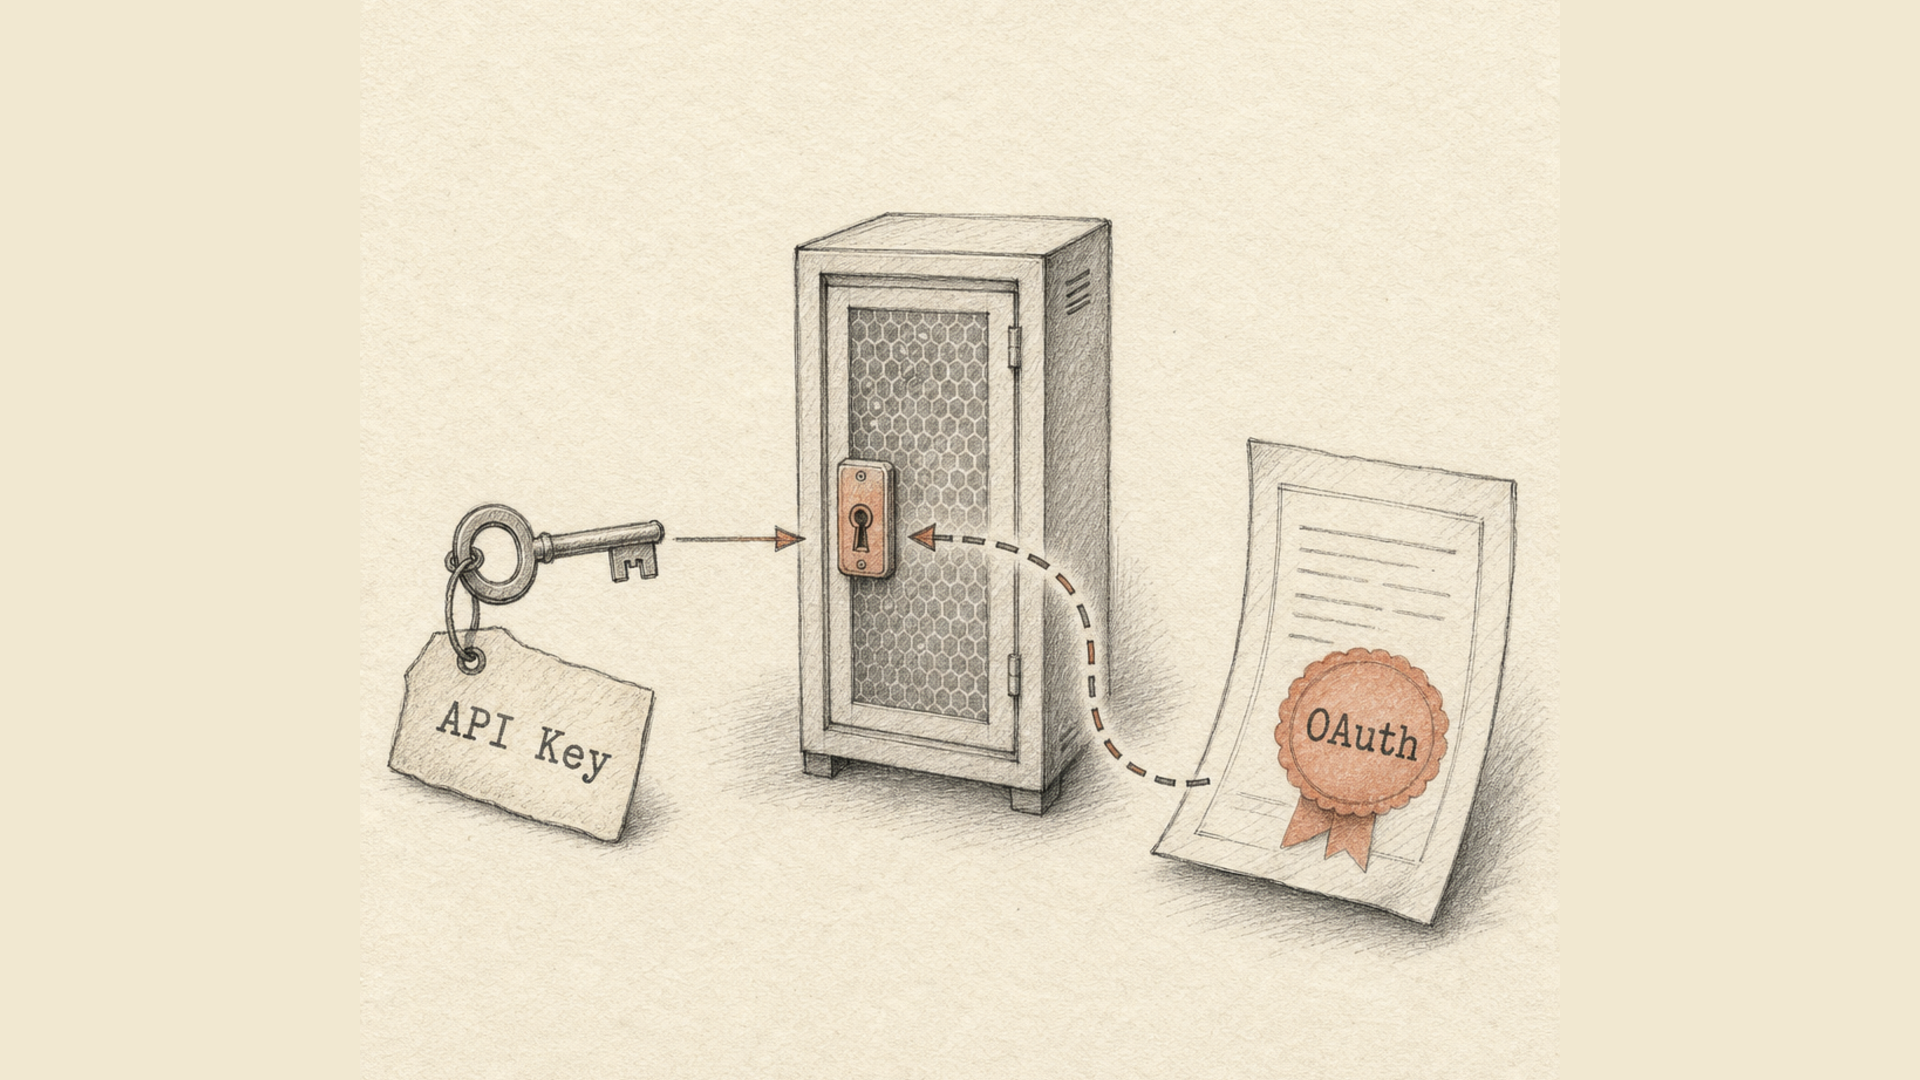
A regra é simples: se não existe um terceiro, uma chave basta, e o OAuth acrescenta trabalho sem acrescentar segurança. Seu servidor chama a API com a sua própria conta: isso é uma chave num cabeçalho. O aplicativo de outra pessoa chama em nome dos seus usuários: isso é OAuth.
O que procurar na documentação do candidato:
- como o segredo viaja. Em cabeçalho, bem. Como parâmetro na query string, mal: os endereços se sedimentam nos logs do servidor web, no cabeçalho
Referere no histórico do navegador; - se é possível revogar uma chave sem quebrar as demais. Uma chave por integração permite revogar a comprometida sem parar tudo;
- quão atual é o esquema de OAuth, se existir.
Este último ponto merece desdobramento. Em janeiro de 2025 a IETF publicou a RFC 9700, a compilação das práticas vigentes de segurança do OAuth 2.0. O documento declarou formalmente obsoletos o implicit grant e o resource owner password credentials, ou seja o fluxo em que o aplicativo pede diretamente ao usuário o login e a senha.
E a página de autenticação da Bitly continua descrevendo o Resource Owner Credentials Grant como método suportado, junto com a troca de login e senha por um token via POST /oauth/access_token e com HTTP Basic para aplicações de console. Isso não é uma vulnerabilidade em si, mas é sinal de que a documentação está atrás da edição atual das práticas.
Critério 5. Velocidade de resposta, e por que números alheios não valem
Duas grandezas distintas são misturadas rotineiramente. A latência do redirecionamento é quanto espera a pessoa que clicou no link curto. A latência da API é quanto espera o seu código ao criar o link. A primeira afeta a conversão; a segunda decide se você cabe no tempo limite do seu handler.
Aos números dos materiais de marketing não há nada a crer aqui: foram medidos de outra região, em outro volume e em outro plano. Isso se mede em dez minutos e só você pode fazer:
- Pegue uma chave de teste de dois ou três candidatos.
- Crie cem links em sequência, registrando o tempo de cada requisição.
- Olhe os percentis 95 e 99, não a média. A média esconde exatamente os casos que derrubam o seu handler.
- Repita a partir da região onde fica a sua produção, não do seu notebook.
- Meça a latência do redirecionamento separadamente — ela não tem relação com a resposta da API.
Se um candidato não dá acesso de teste sem uma ligação com um vendedor, isso também é um resultado de medição.
Critério 6. Documentação que se pode verificar
| Sinal | O que significa |
|---|---|
| Especificação OpenAPI legível por máquina | você pode gerar um cliente em vez de escrever invólucros à mão |
| Códigos de erro documentados, não só respostas bem-sucedidas | as falhas podem ser tratadas antes de acontecerem |
| Comportamento nos limites descrito | a capacidade se calcula antes do lançamento |
| Exemplos com campos reais de resposta | você não vai descobrir o formato por substituição |
| A especificação coincide com o código | o mais importante e o mais raro |
O último ponto se verifica de fora em cinco minutos: pegue três ou quatro endpoints da documentação e chame-os sem chave. Um 401 significa que a rota existe e pede autorização. Um 404 significa que a documentação descreve algo que não está lá.
Lado a lado, com números
Os dados da Bitly vêm da sua página de preços em outubro de 2026; preços e limites mudam, então confira a página atual antes de decidir. Os nossos vêm do código do serviço.
| Bitly Free | Bitly Growth | Bitly Premium | Lix.li Free | Lix.li Pro | Lix.li Premium | |
|---|---|---|---|---|---|---|
| Preço por mês no pagamento anual | $0 | $29 | $199 | $0 | $5 | $13 |
| Links por mês | 5 | 500 | 3000 | 250 | sem limite | sem limite |
| Destes, pela API | — | — | — | 150 | 500 | sem limite |
| Chamadas à API por mês | 1000 | 25.000 | 50.000 | sem teto | sem teto | sem teto |
| Requisições por minuto | não publicado | não publicado | não publicado | 15 | 35 | 60 |
| Webhooks | — | — | — | — | — | sim |
| Histórico de analytics | — | 120 dias | 1 ano | 30 dias | 365 dias | 3 anos |
| Carga em massa | — | 100 por arquivo | 3000 por arquivo | — | 100 por mês | sem limite, 30.000 por dia |
Três coisas nessa tabela merecem leitura atenta.
Os dois serviços limitam por eixos diferentes. A Bitly restringe as chamadas por mês; nós restringimos a frequência por minuto e por hora. Nenhum é melhor no abstrato: são regimes diferentes. Uma cota mensal acaba de vez até o dia primeiro; um limite por minuto se restabelece em um minuto. O segundo serve a cargas com picos, o primeiro a um fluxo de fundo constante.
Os webhooks da Bitly só existem no Enterprise, ou seja, sob orçamento. Nem o plano de $199 por mês os inclui. Se a sua aplicação precisa de eventos de clique, isso é uma conversa com o comercial.
Ressalvas honestas do nosso lado. Nossos webhooks também não estão em todos os planos — só no Premium. No plano gratuito não existe carga em massa por arquivo. O histórico de analytics no gratuito é de 30 dias, não de um ano.
O que exatamente a Lix.li oferece
Os limites estão publicados e atrelados ao plano: 15 requisições por minuto e 600 por hora no gratuito, 35 e 2000 no Pro, 60 e 3600 no Premium. Pela API dá para criar 150 links por mês no gratuito, 500 no Pro e uma quantidade ilimitada no Premium.
Limites personalizados são concedidos a pedido. Não é uma ressalva de marketing, mas um mecanismo à parte: o limite de um cliente específico é guardado separado do plano, tem o próprio período de validade e é verificado antes do limite do plano. Se o seu perfil de carga não cabe na grade padrão — digamos, uma migração pontual de um milhão de links, ou um pico recorrente agendado —, escreva para nós e levantaremos o teto para o seu caso, em vez de empurrar você para um plano de que não precisa nos outros vinte e nove dias do mês.
A autenticação é uma chave no cabeçalho X-Api-Key. As chaves são criadas e revogadas no painel, cada uma leva o próprio limite e a conferência é feita por hash. Não há OAuth, e é deliberado: os cenários são de servidor e não aparece nenhum terceiro a quem o usuário precise dar consentimento.
A documentação é uma especificação OpenAPI 3.1 mais uma página interativa. Os endpoints cobrem links, grupos, testes A/B e conversões. Os códigos de resposta estão na documentação da API, e o que o serviço faz em volta dela está na página da API de encurtamento de links.
Como decidir em uma noite
Links criados pelo seu backend, sem aplicativos de terceiros
    → chave no cabeçalho, OAuth não é necessário

Links criados por uma ação do usuário
    → dimensione o limite por minuto pelo pico, não pela média

Você carrega catálogos e exportações
    → procure um método em lote e pergunte como ele gasta o limite

Você precisa de eventos de clique
    → veja em qual plano estão os webhooks, e se esse plano é Enterprise

Seu perfil de carga não cabe na grade de preços
    → pergunte sobre um limite personalizado antes de pagar o plano superior

O serviço não publica os limites como números
    → considere que nenhum foi prometido a você
Duas leituras para a fase de integração: o que são webhooks, se você prefere receber eventos a consultar estatísticas, e a análise dos redirecionamentos 301, 302, 307 e 308, que explica por que um 301 transforma um POST em GET e como isso quebra o recebimento de postbacks. Se os links chegam em lotes de uma exportação, veja o encurtador de links em massa.
E uma última coisa. O único critério que você não consegue verificar na documentação é o que vai acontecer quando o seu volume crescer. É por isso que uma chave de teste e umas duas centenas de requisições do seu próprio ambiente valem uma noite — gasta antes de o serviço entrar no seu diagrama de arquitetura, não depois.